Hauptmenü
Devolutions PAM-Logo.

Dauerhafte Berechtigungen abschaffen – direkt im Workspace

MFA-gesteuertes Auschecken, Just-in-Time-Rechteerhebung und Live-Sitzungsüberwachung, integriert in Remote Desktop Manager, selbst gehostet oder in der Cloud.

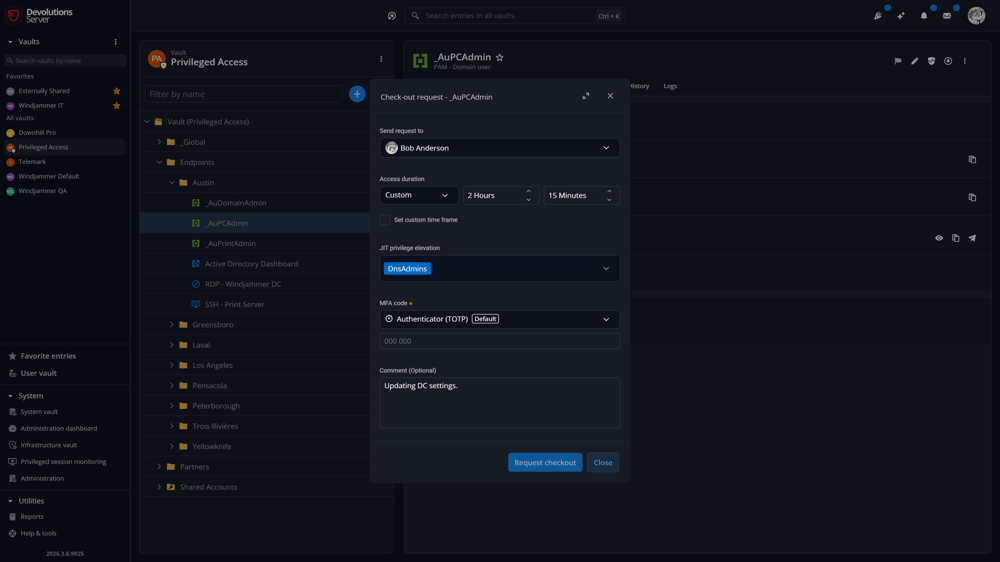
Anfrage zur Reservierung eines privilegierten Kontos in Devolutions Server mit individueller Zugriffsdauer und Genehmigern.
In Stunden statt Wochen einsatzbereit · SOC 2 Type II & ISO 27001 (Cloud)

Zwei Wege, um stehende Berechtigungen zu beseitigen

Sie nutzen bereits Devolutions oder beschäftigen sich zum ersten Mal mit PAM? So oder so ist PAM tief in den zugrunde liegenden Workspace integriert und nicht als separates Produkt angeflanscht.

PAM in dem aktivieren, was heute genutzt wird

Bereits bei Devolutions

Fügen Sie das PAM-Modul zu Ihrer bestehenden Lizenz für Remote Desktop Manager, Devolutions Server oder Devolutions Cloud hinzu. Keine neue Bereitstellung, nichts zu migrieren.

  • Direkt im aktuellen Workspace aktiviert
  • Bestehende Tresore, Benutzer und Berechtigungen werden übernommen
  • Am selben Tag einsatzbereit

Mit PAM starten – Workspace inklusive

Neu bei Devolutions

Der Kauf von Devolutions PAM beinhaltet den Workspace, in dem es läuft: Remote Desktop Manager, mit einem selbst gehosteten Devolutions Server oder einer vollständig verwalteten Devolutions Cloud im Hintergrund. Eine Bereitstellung, nicht zwei separate Produkte.

  • Eine Bereitstellung deckt Verbindungen und privilegierten Zugriff ab
  • Privilegierte Konten automatisch über PAM-Anbieter erkennen und einbinden
  • Kostenloser Einstieg, fügen Sie eine Lizenz erst hinzu, wenn Sie bereit sind

PAM ist kein weiteres Produkt, das bereitgestellt werden muss. Es befindet sich bereits dort, wo die Anmeldeinformationen sind.

Aktivieren Sie privilegierte Zugriffskontrollen in Ihrem Workspace, selbst gehostet oder in der Cloud, egal ob es sich um eine Devolutions-Einrichtung handelt, die Sie seit Jahren betreiben, oder um eine, die Sie diese Woche bereitstellen. Keine neue Konsole, in die man sich einarbeiten muss, kein zusätzlicher Anbieter.

  • Remote Desktop Manager (RDM) — checken Sie privilegierte Konten aus und verwalten Sie sie aus denselben Einträgen, über die Sie sich bereits verbinden.
  • Devolutions Server — setzen Sie Auscheck-Richtlinien, MFA und Lebenszyklusregeln auf Ihrer eigenen Infrastruktur durch.
  • Devolutions Cloud — dieselben PAM-Kontrollen, vollständig verwaltet, ohne Server, die gewartet werden müssen.
Remote Desktop Manager
Remote-Verbindungsverwaltung
Devolutions Server
Selbst gehosteter Workspace
oder
Devolutions Cloud
Vollständig verwalteter Workspace
Devolutions PAM
Ein lizenziertes Modul, integriert über alle oben genannten Ebenen hinweg

Wählen Sie einen selbst gehosteten Devolutions Server oder eine vollständig verwaltete Devolutions Cloud. PAM ist in beide integriert.

Info-Tech SoftwareReviews Data Quadrant Champion 2026-Auszeichnung für Devolutions PAM.

Von Info-Tech Research Group zum Champion 2026 ernannt

Devolutions ist Champion 2026 im Data Quadrant von SoftwareReviews für die Verwaltung privilegierter Zugriffe.

Alles, was nötig ist, um dauerhafte Rechte zu beseitigen

Erkennung, Auschecken und Audit: die zentralen Kontrollen, die IT-geführte Teams benötigen, von Anfang an integriert.

Just-in-Time-Rechteerhebung

Gewähren Sie Zugriff nur für den Moment, in dem er benötigt wird, und widerrufen Sie ihn anschließend automatisch. Keine dauerhaften Zuweisungen, die ungenutzt und unüberwacht bestehen bleiben.

MFA bei jedem Auschecken

Verlangen Sie eine Step-up-Authentifizierung, bevor eine Anmeldeinformation freigegeben wird, sodass die Kenntnis eines Passworts allein niemals ausreicht.

Erkennung privilegierter Konten

Scannen Sie automatisch Active Directory, Entra ID, SSH, SQL Server und lokale Windows-Konten, um privilegierte Konten zu finden, von deren Existenz Sie nichts wussten.

Automatische Passwortrotation

Rotieren Sie Anmeldeinformationen nach einem Zeitplan und geben Sie Änderungen automatisch an jeden abhängigen Dienst weiter – keine Lücken zwischen dem, was gespeichert ist, und dem, was aktiv ist.

Live-Sitzungsüberwachung & -aufzeichnung

Beobachten Sie privilegierte Sitzungen in Echtzeit oder überprüfen Sie die Aufzeichnung im Nachhinein, mit Ticketnummern, die mit jedem Auschecken verknüpft sind, sodass Audits Minuten statt Tage dauern.

Kontorisikobewertung & Lebenszyklusrichtlinien

Bewerten Sie jedes privilegierte Konto während der Erkennung von 1 bis 10 und stufen Sie Rotations-, Überprüfungs- und Genehmigungsregeln entsprechend ab.

Bereitgestellt genau dort, wo der Workspace bereits läuft

Wählen Sie, wie Devolutions PAM bereitgestellt wird: selbst gehostet auf Ihrer Infrastruktur oder vollständig verwaltet in Devolutions Cloud.
In beiden Fällen erhalten Sie zentralisierte Governance, Audit und tiefe Integration direkt einsatzbereit.

Devolutions Cloud-Logo.

Devolutions Cloud

Vollständig verwaltet

Keine Server oder Infrastruktur zu warten. Devolutions übernimmt alles, damit sich Ihr Team auf Sicherheit und Zugriff konzentrieren kann. Administratoren können den Workspace verwalten, ohne automatischen Zugriff auf Tresorinhalte.

  • Kein Wartungsaufwand – keine Server, Updates oder Backups zu verwalten
  • Nach SOC 2 Type II und ISO 27001 zertifizierte Infrastruktur
  • SSO und MFA mit Microsoft Entra ID, Okta und mehr
Devolutions Server-Logo.

Devolutions Server

Selbst gehostet

Bereitgestellt auf Ihrer eigenen Infrastruktur. Sie behalten die volle Kontrolle über Ihre Daten und profitieren gleichzeitig vom selben Funktionsumfang für Unternehmen wie bei der Cloud-Option. Administratoren können den Workspace verwalten, ohne automatischen Zugriff auf Tresorinhalte.

  • Auf Ihren Servern gehostet – Sie besitzen und kontrollieren die Daten
  • Tiefe Integration mit Active Directory und Microsoft Entra ID
  • Bereitstellung On-Premise oder in der Private Cloud

Privilegierte Zugriffsverwaltung, immer einen Schritt voraus

Jede Version verschärft die Auscheck-Kontrollen und reduziert dauerhafte Rechte weiter. Hier ist der aktuelle Rhythmus und was gerade veröffentlicht wurde.

v2026.3

September 2026

Neueste

Operative Flexibilität

Weniger Unterbrechungen mitten in der Aufgabe und strengere Kontrolle privilegierter Anmeldeinformationen.

  • Verlängerbare PAM-Auscheckungen
  • Wiederverwendbare JIT-Konten nach dem Einchecken
  • Anmeldeinformationen in freigegebenen Tresoren
Mehr erfahren

v2026.2

Juni 2026

Strengere Checkout-Kontrollen

  • MFA-Verifizierung direkt bei PAM-Checkouts
  • Intelligentere Just-in-Time-Rechteerhebungs-Workflows
  • Einfachere Passwortrotation und -planung
Mehr erfahren

v2026.1

März 2026

Breitere Abdeckung, weniger dauerhaftes Risiko

  • Temporären, zeitlich begrenzten Zugriff auf PAM-Konten gewähren
  • Risikostufen für privilegierten Zugriff automatisch zuweisen
  • PAM durch Erkennung und Rotation auf MongoDB erweitern
  • Saubere Check-ins mit automatischer Sitzungsbeendigung erzwingen
Mehr erfahren

v2025.3

Oktober 2025

Tiefere RDM-Integration

  • PAM-Konten direkt in RDM verwalten
  • An Rotation und Checkout gebundene Kontolebenszyklusrichtlinien
  • Automatische Risikobewertung von 1-10 während der Erkennung
  • Entra ID Just-in-Time-Rechteerhebung für Devolutions Cloud
Mehr erfahren

In Aktion sehen

See our solutions up close

Beide sind kostenlos und in wenigen Minuten eingerichtet – ohne Installation.

Please enter a valid email address.

By subscribing, you agree to be added to the mailing list described above. You can unsubscribe at any time. See our Privacy Policy to learn how we handle your personal data.

Etwas ist schiefgelaufen. Bitte schließen Sie die Sicherheitsprüfung ab und versuchen Sie es erneut.

Guided by an expert

Book a guided demo

Geführte Demo mit einem unserer Experten vereinbaren

Bitte geben Sie zuerst Ihre E-Mail-Adresse ein.
Self-paced

Launch a self-serve lab

Starten Sie ein Self-Service-Lab, das eine reale Umgebung mit unseren meistverkauften Produkten simuliert.

Bitte geben Sie zuerst Ihre E-Mail-Adresse ein.

Starter Pack

Vollständiges PAM zum erschwinglichen Preis

Die wichtigsten PAM-Funktionen, mit denen Sie Risiken bei Anmeldeinformationen und Sitzungen senken – in einem erschwinglichen Paket. Ideal für IT-Profis und KMU, die robuste privilegierte Zugriffskontrollen ohne Komplexität benötigen, ergänzend zu Ihrem bestehenden selbst gehosteten oder Cloud-Workspace.

50

RABATT

Bis zu 5 Benutzer

FAQ Devolutions PAM

Weder noch: PAM ist ein Modul, kein separater Kauf und keine eigene Konsole. Es ist in Remote Desktop Manager, Devolutions Server und Devolutions Cloud integriert. Sie sind bereits Devolutions-Kunde? Fügen Sie PAM zu Ihrer bestehenden Lizenz hinzu. Neu hier? Der Kauf von PAM beinhaltet den Workspace, in dem es läuft, sodass Sie nicht zwei separate Produkte bewerten müssen.

PAM ist Ihr Kraftpaket für Cybersicherheit und kontrolliert und überwacht privilegierte Zugriffe auf kritische Systeme und Daten. Es schützt Ihre „Schlüssel zum Königreich“ vor Sicherheitsverletzungen, setzt das Prinzip der geringsten Rechte durch und liefert auditfähige Aufzeichnungen darüber, wer wann worauf zugegriffen hat.

Der überlegene Funktionsumfang von Devolutions PAM umfasst Kontenerkennung, Passwortrotation und Sitzungsüberwachung, wobei diese Funktionen direkt in RDM verfügbar sind, sodass Teams einen neuen Standard für privilegierte Zugriffsverwaltung erhalten, ohne eine zweite Konsole einführen zu müssen.

Unsere PAM-Lösung wurde mit Blick auf KMU entwickelt: einfach zu implementieren, kosteneffizient und skalierbar, damit Ihr Unternehmen sensible Informationen schützen kann, ohne das Budget zu sprengen.

Bereit loszulegen?

Erfahren Sie in unserer ausführlichen Dokumentation, wie Devolutions PAM im gesamten Ökosystem zusammenwirkt, egal ob Sie es zu Ihrer bestehenden Umgebung hinzufügen oder ganz neu beginnen.